



 智算多多
联系我们

官方邮箱:service@zsdodo.com

公司地址:北京市丰台区南四环西路188号总部基地三区国联股份数字经济总部
关注我们

公众号

视频号
◎2025 北京智算多多科技有限公司版权所有 京ICP备 2025150592号-1  京公网安备11010602202532号
 关于Grok Bot的组织形式,设计团队有着自己的判断,他们认为如果机器人只是替用户完成一次任务,那么聊天窗口已经够用了。
但如果它今天做完一件事,明天还要继续工作,甚至需要自己找别的机器人帮忙,那么“聊天记录”就不再是最合适的组织方式。
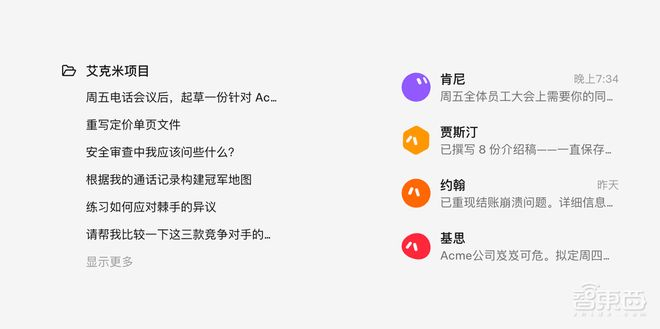
Grok Bot设计团队对此做了一次很彻底的减法:界面里最核心的对象,只留下机器人、聊天、提示、工具和工件(文档等输出结果)。

其中最重要的变化,是把“机器人”放到了聊天记录前面。
每个机器人都有自己的名字、头像和称号,会记住和用户过去的互动,也有自己的电脑和工具。用户第二天回来,面对的不是一条新的聊天记录,而是昨天那个机器人,还可以通过预览随时查看对应机器人的工作状态,

同时,Grok Bot非常专注于提升多机器人模式的使用体验,比如在用户与一个机器人对话的时候,一旦任务涉及与其他机器人交互、创建日程或者更改设置这些外部事件,都会实时显示在对话记录中,用户可以直接点击查看。

此外,Grok Bot的机器人头像交互逻辑非常有趣,当机器人处于不同状态时,头像会呈现不同的动效。

对于企业用户刚需的资源共享,Grok Bot可以实现同事之间的互联,例如有用户制作了一款比较成熟的机器人,随后可以将其作为模板分享给其他人,机器人之间还能互发消息并共享上下文。
Grok Bot的很多细节,都在努力强化一种感觉:这个Agent不是一个临时打开的窗口,而是一个一直在工作的角色。
针对企业用户的需求,Grok Bot增加了访问、网络和审计控制功能,让企业用户可以大规模管理全天候运行的机器人。
在企业安全方面,Grok Bot企业版把机器人的身份权限绑定到了具体员工身上。机器人没有独立的账号和凭据,会以已登录成员的身份执行操作,因此不会凭空获得超过员工本身的权限。
企业还可以通过SSO、SCIM等方式统一管理员工的访问权限。
在网络和操作层面,企业版支持设置网络允许列表,用户可以限制机器人能够访问的网页域名、IP范围和端口。同时,Shell命令、插件调用、Computer Use等高风险行为会经过自动评审,并可以进一步要求员工逐项批准。
针对Agent越来越常见的提示词注入风险,Grok Bot也采用了多层防护,将网页、插件结果和命令输出等外部内容标记为不受信任数据,再结合自动评审、操作批准、网络策略和用户隔离进行限制。
不过,Grok Bot也明确表示,这些措施只能降低风险,无法彻底消除提示词注入。
关于审计,企业版还提供了Audit Log和Action Recording两套能力,前者记录管理员、安全和身份相关事件,后者则可以记录Bot实际执行的操作,包括脱敏后的Shell命令,并支持通过OpenTelemetry导出到企业自己的审计系统。
不过,Grok Bot目前仍存在一些企业部署需要注意的限制。比如机器人使用的云端计算机目前运行在美国,企业暂时不能把Grok Bot直接部署到自己的安全边界内,也没有组织级的数据保留策略。
对企业来说,像同事只是第一步。
机器人可以7×24小时工作,也意味着它需要面对更严格的权限、审批、审计和数据管理。
虽然现在这些能力搭建起来了,但它仍然运行在云端,提示词注入也无法被彻底消除,企业安全问题并不能完全消除。
所以,两周免费期之后,Grok Bot企业版要接受的真正考验,是企业敢不敢把它当成真正的同事。
 智算多多
官方邮箱:service@zsdodo.com
公司地址:北京市丰台区南四环西路188号总部基地三区国联股份数字经济总部
京公网安备11010602202532号